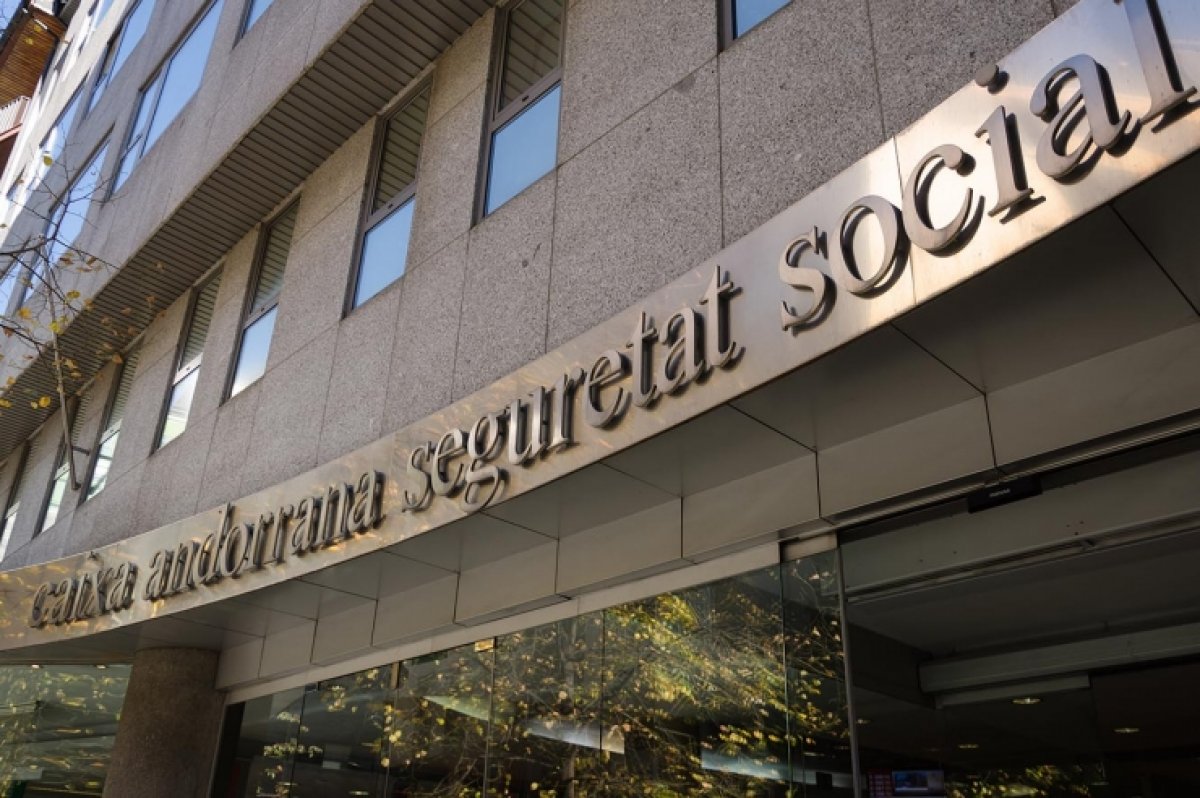
L'Agència Andorrana de Protecció de Dades (APDA) ha emès un comunicat en què posa en relleu que analitzarà la violació de seguretat de dades personals en l'afer de l'atac informàtic patit per la Caixa Andorrana de Seguretat Socials (CASS) i recomana verificar qualsevol comunicació inesperada que demani dades o un pagament. En el marc de l’expedient de la violació de seguretat, l’APDA analitzarà l’abast de l’accés, els riscos per a les persones i les mesures comunicades per la CASS. Un cop hagi completat la recollida i l’anàlisi d’aquesta informació, l’APDA podrà iniciar actuacions d’ofici en cas que sigui necessari per verificar el compliment de la normativa. Destaquen que poden requerir informació, efectuar inspeccions i adoptar les mesures correctores que corresponguin.
De manera paral·lela, des de l'agència recorden els riscos de l'exposició de dades. Així, destaquen que les dades exposades en les consultes massives permeten identificar una persona. Que algú conegui el nostre nom, NIA o data de naixement pot donar credibilitat a un engany o facilitar un intent de suplantació. El risc és més gran, alerten, si aquestes dades es combinen amb informació que ja circula per altres vies, com ara un número de telèfon o una adreça electrònica.
D'aquesta manera, alerten que els afectats podrien rebre un avís en què se'ls demani comprovar si són una de les persones afectades, poden rebre una notificació per renovar la targeta, un avís d’un reemborsament pendent, etc. Si el missatge inclou dades reals, pot fer que la persona confiï en el remitent i acabi introduint dades en un formulari fals, compartint un codi de verificació o autoritzant un pagament.
Un altre dels riscos és que intentin accedir a un compte o fer un tràmit suplantant la identitat de la persona. En un servei que verifica la identitat amb dades fàcils d’obtenir, algú podria intentar recuperar l’accés a un compte, demanar informació o modificar un telèfon o una adreça de contacte. El nom o data de naixement també poden facilitar que algú endevini una contrasenya o la resposta a una pregunta de recuperació. El NIA i les dades de naixement perduren. Per això convé mantenir la vigilància també durant els pròxims mesos.
Un altre dels perills és la possible circulació a la web fosca. En alguns dels seus fòrums es comparteixen o es venen dades robades. Si en circulen còpies, altres persones les poden reutilitzar per cometre fraus. En data d’aquesta nota, no hi ha confirmació pública que les dades d’aquest incident s’hi hagin publicat o posat a la venda, constaten des de l'APDA. Però es recomana a les persones que si reben un missatge que afirma que hi són, verifiquin qualsevol avís pels canals oficials. Cal evitar introduir el NIA en un web que prometi comprovar-ho o pagar a qui us ofereixi retirar les dades.
Senyals d’alerta i recomanacions a la ciutadania
L'APDA incideix en el fet que una amenaça de bloqueig o la promesa d’un reemborsament immediat poden buscar que s’actuï sense comprovar el missatge. Es recomana al web o a l’aplicació oficial. Si rebem una trucada, cal penjar i marcar el número oficial.
Es recomana també evitar els enllaços i els adjunts inesperats. No compartir contrasenyes, codis de verificació, dades bancàries ni còpies del document d’identitat en resposta a un missatge inesperat. No aprovar cap operació que no s'hagi iniciat personalment.
Com protegir els comptes i què fer si ja s'ha compartit dades
Cal canviar ara les contrasenyes que continguin el nom, els cognoms, la data o l’any de naixement, el NIA o altres dades fàcils d’endevinar. Es recomana fer servir una contrasenya llarga i diferent per a cada compte. També es proposa implementar un gestor de contrasenyes. Igualment es recomana activar el doble factor d’autenticació (2FA). Cal també comprovar qualsevol activitat que no es reconegui. Un avís d’inici de sessió, una sol·licitud per restablir la contrasenya, una factura desconeguda o un canvi de dades de contacte que no heu demanat poden indicar un intent de suplantació. Accediu al compte directament i contacteu amb l’entitat si detecteu cap irregularitat.
Si ja s'han compartit les dades cal actuar de seguida. Es recomana també conservar les proves i comunicar el frau.

Seguretat
L'APDA incideix en la investigació al tomb de la filtració de dades de la CASS i emet un seguit de recomanacions als usuaris